Domain ewck.de kaufen?
Wir ziehen mit dem Projekt
ewck.de um.
Sind Sie am Kauf der Domain
ewck.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ewck.de kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
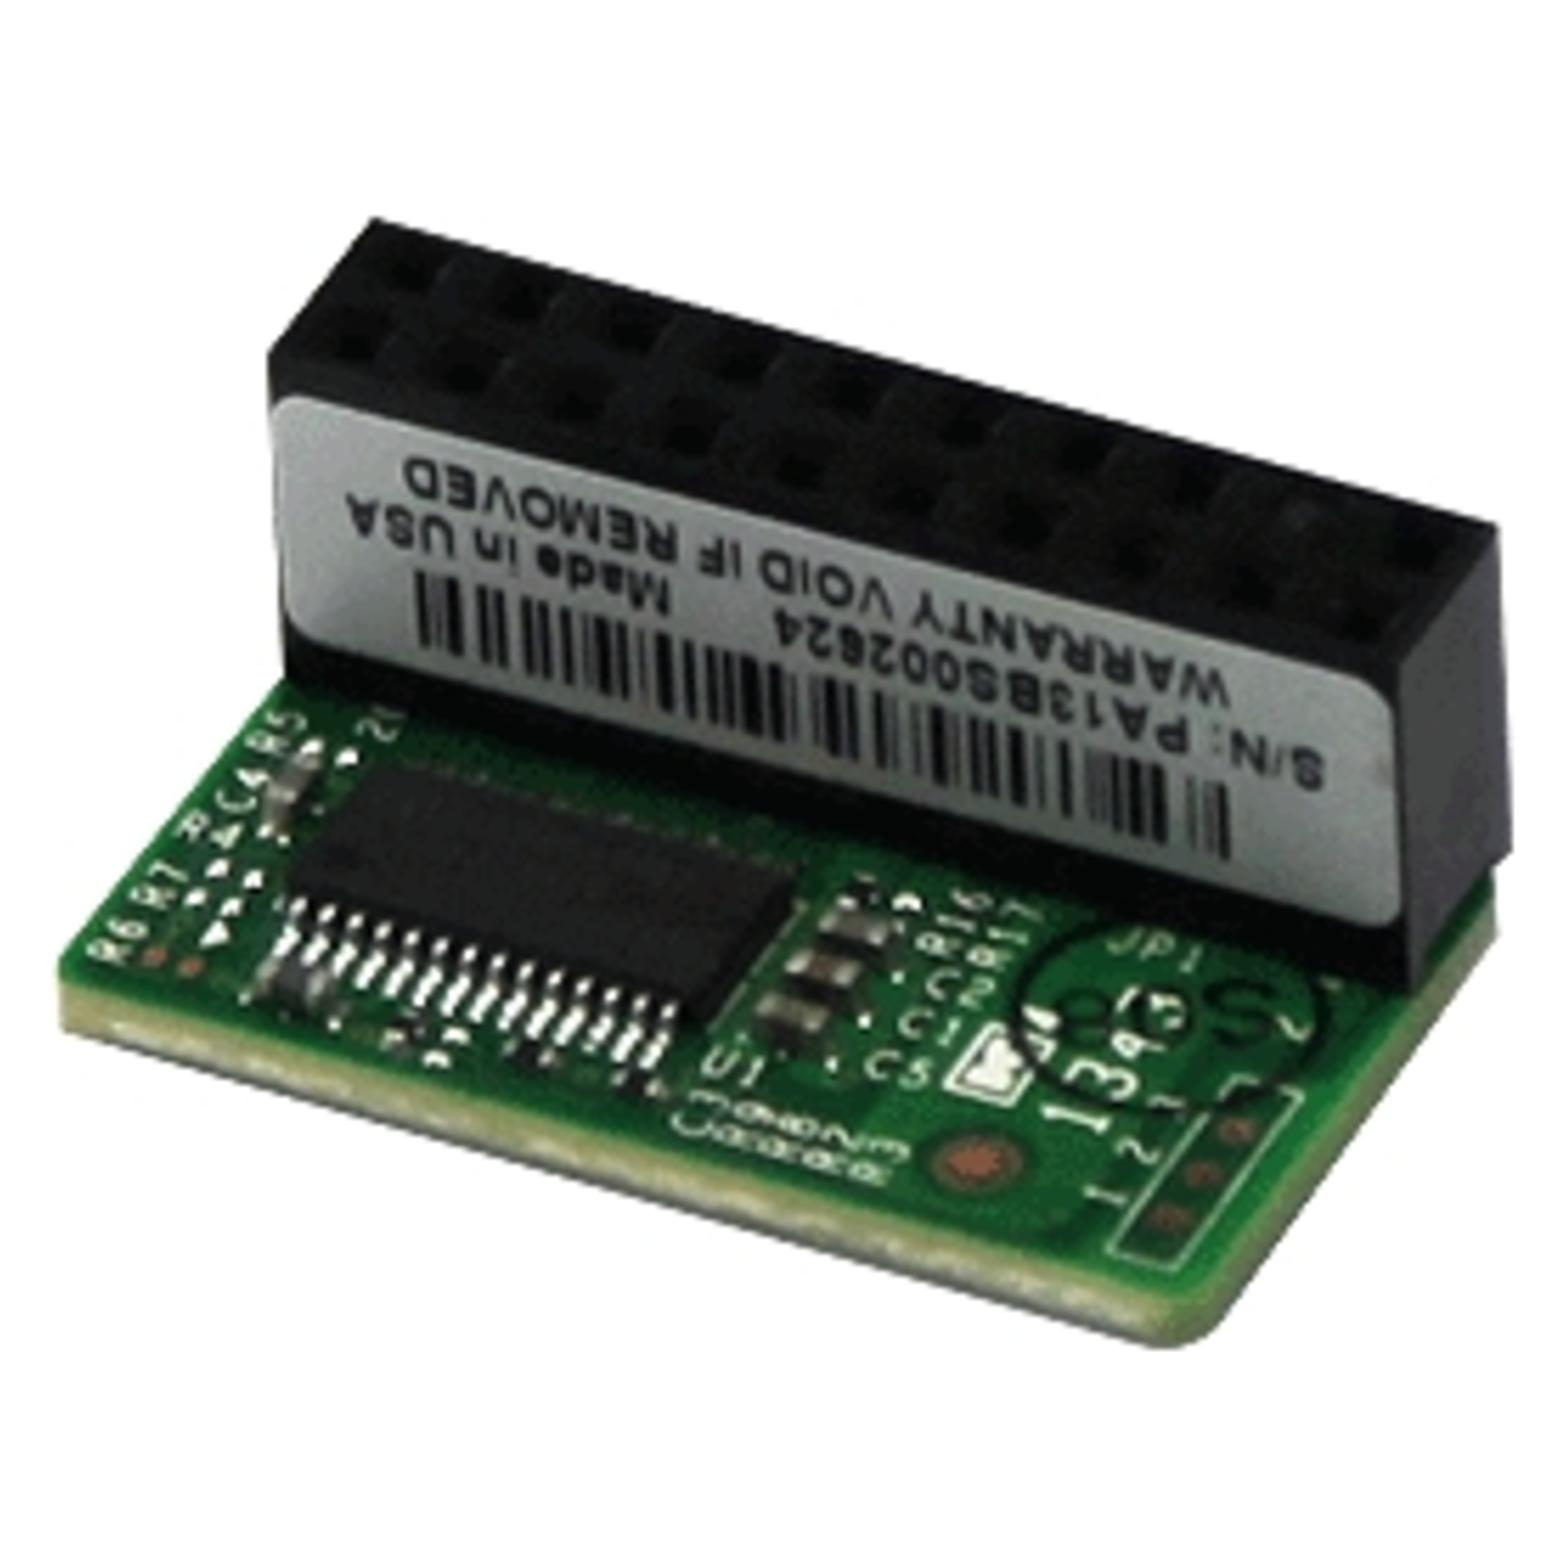
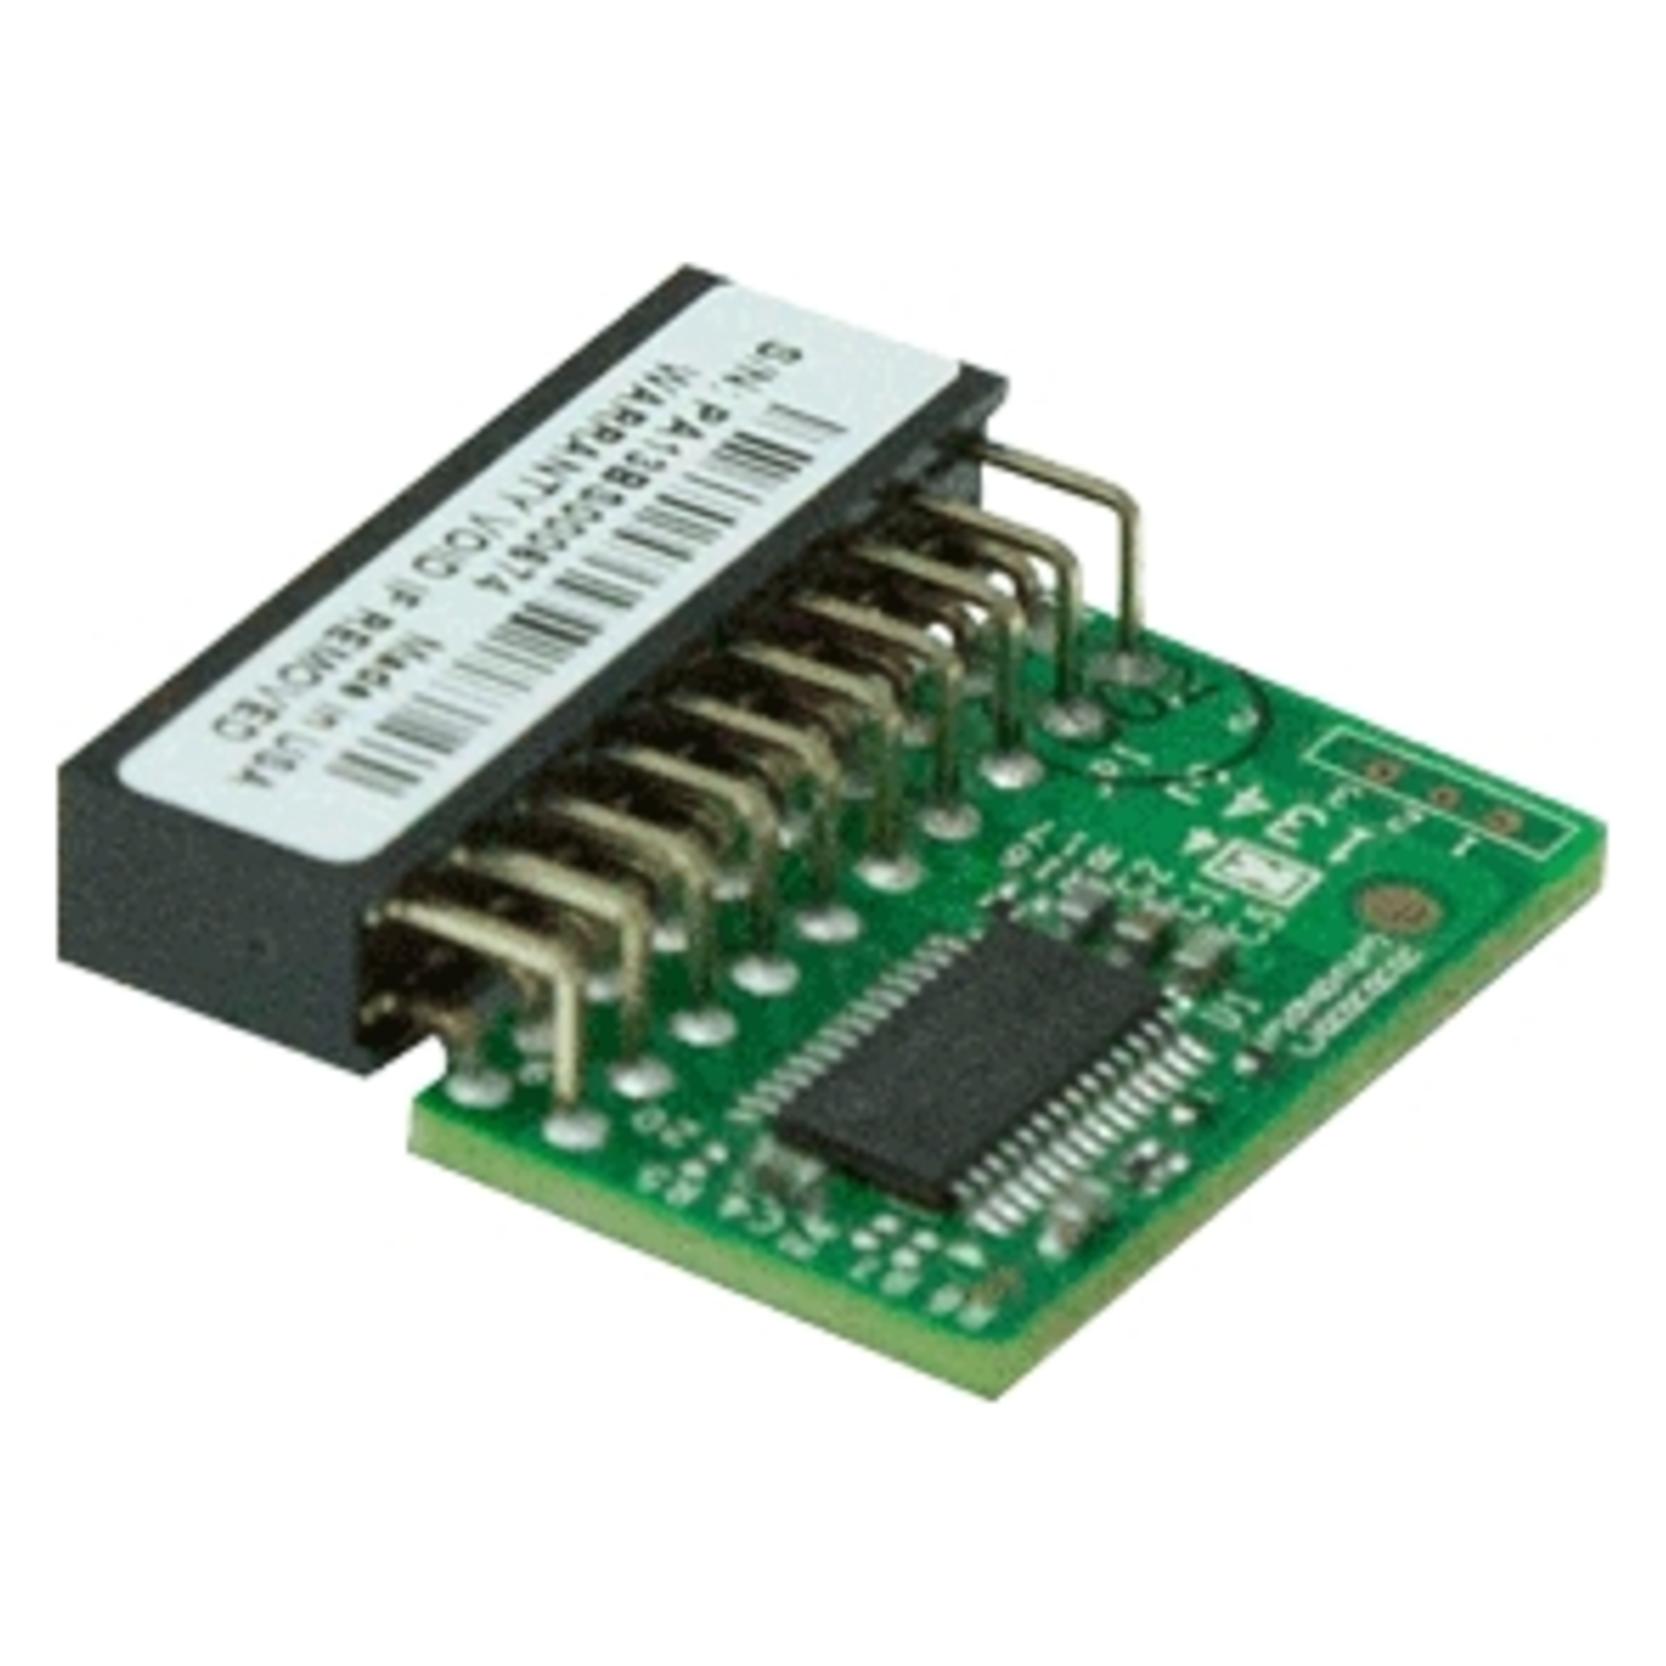
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:

-
Warum funktioniert der Computer nicht mehr, nachdem TPM aktiviert wurde?
Es gibt mehrere mögliche Gründe, warum der Computer nach der Aktivierung von TPM nicht mehr funktioniert. Einer davon könnte sein, dass das TPM-Modul nicht ordnungsgemäß installiert oder konfiguriert wurde. Ein weiterer Grund könnte sein, dass die Aktivierung von TPM zu Konflikten mit anderen Hardwarekomponenten oder Treibern geführt hat. Es ist auch möglich, dass die Aktivierung von TPM zu einer fehlerhaften Firmware oder BIOS-Version geführt hat, die den Computer beeinträchtigt. Es ist ratsam, die genaue Fehlermeldung oder Symptome zu überprüfen und gegebenenfalls technischen Support oder einen IT-Spezialisten hinzuzuziehen, um das Problem zu diagnostizieren und zu beheben. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum funktioniert der Computer nicht mehr, nachdem TPM aktiviert wurde?
Es gibt mehrere mögliche Gründe, warum der Computer nach der Aktivierung von TPM nicht mehr funktioniert. Einer davon könnte sein, dass das TPM-Modul nicht ordnungsgemäß installiert oder konfiguriert wurde. Ein weiterer Grund könnte sein, dass die Aktivierung von TPM zu Konflikten mit anderen Hardwarekomponenten oder Treibern geführt hat. Es ist auch möglich, dass die Aktivierung von TPM zu einer fehlerhaften Firmware oder BIOS-Version geführt hat, die den Computer beeinträchtigt. Es ist ratsam, die genaue Fehlermeldung oder Symptome zu überprüfen und gegebenenfalls technischen Support oder einen IT-Spezialisten hinzuzuziehen, um das Problem zu diagnostizieren und zu beheben. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
-
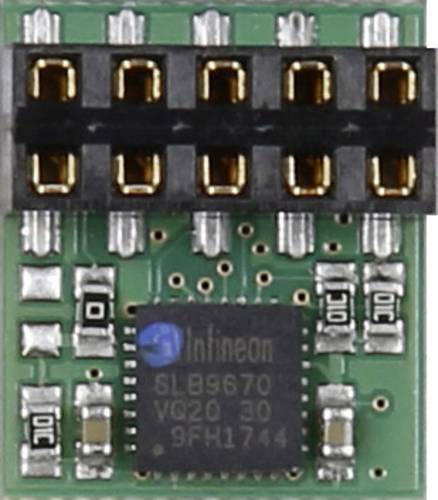
Joy-it RB-TPM-MODUL Raspberry Pi® TPM Modul Passend für (Einplatinen-Computer) Raspberry Pi® 1 St.Trusted Platform Modul als Aufsteckmodul für den Raspberry Pi. Nutzt SPI um mit dem Pi zu kommunizieren. Kompatibel mit allen Raspberry Pi Modellen (Pi 3, Pi 2, Pi 1, Pi Zero). Kompakter Footprint, damit weitere GPIO-Pins ohne Probleme genutzt werden können. 2x5 Pins von Pin 17 bis Pin 26 sind durch LetsTrust belegt. Ein Hardware T P M hat vielfältige Einsatzmöglichkeiten, unter anderem zur Authentifizierung / Signaturen, Speichern von Krypto-Schlüsseln, u.v.m. Das Modul kann auch als True Hardware Random Number Generator (TRNG) eingesetzt werden, wenn man eine gute Quelle für Zufall braucht! Features: • Infineon Optiga™ SLB 9670 TPM 2.0 • Konform mit TPM Spezifikation 2.0 Rev. 01.38 • NEU: ab Raspbian Stretch mit dem Kernel 4.14.85 build in Support mit einem Device Tree Overlay • TRNG (Echter Zufallszahlengenerator) - True Hardware Random Number Generator • Schnittstelle zum Pi: SPI • Kompatibel mit allen bisher erschienen Raspberry Pi Modellen (u.a. Pi 3, Pi Zero, etc.) • Kompakte Baugröße durch 2x5 Pinheader, dadurch bleiben die restliche IO-Ports frei zur Verfügung • ab Hardware Rev 2.0 (aktuelle Version) mit Raspberry Pi Pins fest verlötbar • passt in gängige Standardgehäuse mit herein • Built-In Support für Windows 10 IoT29,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Joy-it RB-TPM-MODUL Raspberry Pi TPM Modul 1St.Trusted Platform Modul als Aufsteckmodul für den Raspberry Pi. Nutzt SPI um mit dem Pi zu kommunizieren. Kompatibel mit allen Raspberry Pi Modellen (Pi 3, Pi 2, Pi 1, Pi Zero). Kompakter Footprint, damit weitere GPIO-Pins ohne Probleme genutzt werden können. 2x5 Pins von Pin 17 bis Pin 26 sind durch LetsTrust belegt. Ein Hardware T P M hat vielfältige Einsatzmöglichkeiten, unter anderem zur Authentifizierung / Signaturen, Speichern von Krypto-Schlüsseln, u.v.m. Das Modul kann auch als True Hardware Random Number Generator (TRNG) eingesetzt werden, wenn man eine gute Quelle für Zufall braucht! Features: .Infineon Optiga SLB 9670 TPM 2.0 .Konform mit TPM Spezifikation 2.0 Rev. 01.38 .NEU: ab Raspbian Stretch mit dem Kernel 4.14.85 build in Support mit einem Device Tree Overlay .TRNG (Echter Zufallszahlengenerator) - True Hardware Random Number Generator .Schnittstelle zum Pi: SPI .Kompatibel mit allen bisher erschienen Raspberry Pi Modellen (u.a. Pi 3, Pi Zero, etc.) .Kompakte Baugröße durch 2x5 Pinheader, dadurch bleiben die restliche IO-Ports frei zur Verfügung .ab Hardware Rev 2.0 (aktuelle Version) mit Raspberry Pi Pins fest verlötbar .passt in gängige Standardgehäuse mit herein .Built-In Support für Windows 10 IoT34,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.